
Zaštita VPS-a: prvih pet minuta
Novi server na internetu u roku od nekoliko minuta skeniraju botovi koji isprobavaju lozinke. Ovim koracima bit ćete daleko ispred njih. Izvršite ih kao root.
1. Ažurirajte sve i uključite automatsko ažuriranje
- Ubuntu i Debian:
apt update && apt upgrade -y, zatimapt install -y unattended-upgradesidpkg-reconfigure -plow unattended-upgrades. - AlmaLinux i Rocky Linux:
dnf upgrade -y, zatimdnf install -y dnf-automaticisystemctl enable --now dnf-automatic-install.timer.
2. Prijava ključem, lozinke isključene
Najprije postavite svoj SSH ključ na server (pogledajte Prijava na VPS putem SSH-a) i provjerite radi li prijava ključem. Zatim u /etc/ssh/sshd_config postavite:
PasswordAuthentication no
i ponovno pokrenite SSH naredbom systemctl restart ssh (AlmaLinux i Rocky: systemctl restart sshd). Trenutačnu sesiju ostavite otvorenom dok u drugom prozoru ne provjerite da se još uvijek možete prijaviti.
3. Vatrozid
- Ubuntu i Debian:
apt install -y ufw, zatimufw allow OpenSSH, po potrebiufw allow 80,443/tcpza web stranicu, iufw enable. - AlmaLinux i Rocky Linux: firewalld je već instaliran. Primjerice
firewall-cmd --permanent --add-service=http --add-service=httpsifirewall-cmd --reload.
Uvijek ostavite SSH (port 22) otvorenim, inače ćete sami sebi onemogućiti pristup.
4. Fail2ban protiv pokušaja pogađanja
apt install -y fail2ban ili dnf install -y epel-release && dnf install -y fail2ban, zatim systemctl enable --now fail2ban. Prema zadanim postavkama blokira IP adrese koje prečesto pokušavaju s pogrešnom lozinkom.
5. Snapshot kao sigurnosna mreža
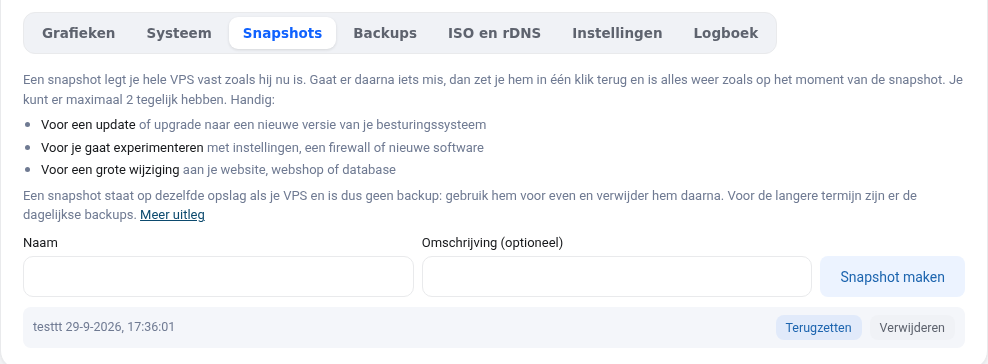
Prije velikih promjena izradite snapshot u zaslonu VPS-a. Ako nešto pođe po zlu, vraćate ga jednim klikom. Pogledajte Snapshoti i sigurnosne kopije VPS-a.
Ostavite qemu-guest-agent
Program qemu-guest-agent standardno je instaliran. Pomoću njega u zaslonu VPS-a možete postaviti novu root lozinku i vidjeti zauzeće diska. Nemojte ga uklanjati.