
Modul 2 · 2.4
Prepoznavanje phishinga u webmailu
Modul 2: Čitanje e-pošte · Vrijeme čitanja: 10 min
Cilj učenja: Nakon ove lekcije prepoznat ćete obilježja phishing poruke, moći ćete u webmailu provjeriti kamo stvarno vode poveznica i odgovor te ćete znati što učiniti sa sumnjivom porukom i ako ste ipak kliknuli.
Ključni pojmovi: phishing, tekst poveznice, stvarna poveznica, naziv domene, poddomena, lookalike domena, Odgovori, upozorenje o sumnjivim adresama, Prijavi spam, drugi kanal
Što je phishing
Phishing je poruka koja Vas pokušava navesti da učinite nešto što koristi pošiljatelju: da se prijavite na lažnu stranicu, izvršite plaćanje, otvorite privitak ili pošaljete podatke. Riječ dolazi od engleske riječi fishing (ribolov): napadač baci udicu i čeka tko će zagristi.
Većina phishinga ne cilja Vaše računalo, nego Vas. Često u poruci nema nikakvog virusa. Poruka samo želi da Vi sami nešto učinite. Zato antivirusni program pomaže tek djelomično, a poznavanje trikova pomaže puno više.
Stalni sastojci
Gotovo svaka phishing poruka koristi jedno ili više od ovih sredstava:
- Žurba: "u roku od 24 sata", "još danas", "posljednji podsjetnik". Tko žuri, manje provjerava.
- Prijetnja: Vaš će poštanski sandučić biti zatvoren, Vaša domena istječe, imate otvoreno izravno terećenje, Vaš se paket vraća.
- Nagrada ili znatiželja: povrat novca, dijeljeni dokument, glasovna poruka.
- Gumb ili poveznica na stranicu koja izgleda kao stranica Vaše banke, Vašeg pružatelja usluga ili Vašeg webmaila.
- Pošiljatelj ili domena koji su gotovo točni.
- Drugačija adresa za odgovor, tako da Vaš odgovor stigne prevarantu.
Poruka koja požuruje i uz to sadrži poveznicu na stranicu za prijavu uvijek zaslužuje drugi pogled, čak i ako izgleda uredno. Dobar phishing više nema jezičnih pogrešaka.
Tekst poveznice i stvarna poveznica
U poruci su tekst koji vidite i adresa na koju poveznica vodi dvije različite stvari. U izvornom kodu poruke to izgleda ovako:
<a href="https://login.weboke.nl.account-check.example/inloggen">
  https://webmail.weboke.hr
</a>
Vidite https://webmail.weboke.hr, ali odlazite na posve drugu adresu. Na računalu to provjeravate ovako: pokažite mišem na poveznicu ili gumb, bez klikanja. Na dnu prozora preglednika pojavit će se stvarna adresa. Na telefonu ili tabletu dugo pritisnite poveznicu; tada dobivate izbornik s adresom iznad njega. Nakon toga nemojte odabrati otvaranje.
Čitanje web-adrese
Stvarnu adresu morate tada znati i dobro pročitati. Pogledajte dio između https:// i prve sljedeće kose crte. Čitajte ga zdesna nalijevo: nastavak (.nl, .com, .example) i riječ ispred njega zajedno čine naziv domene. To je dio koji je važan.
https://webmail.weboke.hr/: naziv domene je weboke.nl. Dio webmail ispred njega čini ga poddomenom; nju smije stvoriti samo vlasnik domene weboke.nl.https://login.weboke.nl.account-check.example/inloggen: naziv domene je account-check.example. Sve ispred toga ("login.weboke.nl") poddomena je koju je napadač sam odabrao. To je najpoznatiji trik.https://weboke-beveiliging.example/: lookalike domena, odnosno domena koja nalikuje poznatoj. Sadrži poznato ime, ali riječ je o drugoj domeni koju svatko može registrirati.https://www.example.com@account-check.example/: sve ispred znaka @ zanemaruje se; odlazite na account-check.example.
Postoje i domene koje se služe trikovima sa slovima: znamenka 0 umjesto slova o, rn umjesto m ili slova iz drugog pisma koja izgledaju jednako. Ako takvu razliku ne vidite golim okom, pomaže upravitelj lozinki: on Vašu lozinku upisuje samo na stvarnoj domeni (lekcija 1.3).
Pošiljatelj i Odgovori
U lekciji 2.2 vidjeli ste da ime za prikaz ništa ne dokazuje i da polje Odgovori može imati vlastitu adresu. Kod phishinga te se dvije stvari često spajaju. Poruka navodno dolazi od "WebOké Support", adresa je support@weboke-beveiliging.example, a Odgovori upućuje na besplatnu adresu e-pošte. Ili poruka dolazi sa stvarne adrese Vašeg direktora, ali Odgovori upućuje na drugu domenu. Ovo posljednje često se viđa kod CEO prijevare: "hitno plaćanje" koje direktor navodno traži sa sastanka.
Webmail pomalo pomaže. Ako adresa pošiljatelja sadrži znakove koji nalikuju običnim slovima, a nisu to, webmail iznad poruke prikazuje upozorenje da poruka sadrži adrese e-pošte kojima se možda ne može vjerovati. Ako vidite tu obavijest, smatrajte poruku sumnjivom. Ako je ne vidite, to ništa ne znači: većina phishinga jednostavno koristi drugu domenu.
I zapamtite iz lekcije 2.2: poruka koja uredno prođe SPF, DKIM i DMARC i dalje može biti phishing. Napadač tada koristi vlastitu, stvarnu domenu.
Što učiniti sa sumnjivom porukom
- Nemojte klikati, nemojte odgovarati, nemojte otvarati privitak. Ni "samo da pogledate".
- Sami otvorite stranicu. Odnosi li se poruka na Vašu banku, Vašeg pružatelja usluga ili paket? Otvorite stranicu ili aplikaciju kao i inače, putem oznake ili tako da sami upišete adresu. Ako ondje nema ničega, poruka je bila lažna.
- Ako sumnjate, nazovite na broj koji već imate, a ne na broj iz poruke.
- Prijavite poruku. U webmailu tvrtke WebOké to učinite gumbom Prijavi spam: poruka odlazi timu za spam tvrtke WebOké i u Vašu mapu Spam. Ako se poruka odnosi na Vašu banku, proslijedite je i na adresu za prijave te banke. U Hrvatskoj phishing možete prijaviti i policiji (https://policija.gov.hr/) te Nacionalnom CERT-u (https://www.cert.hr/).
- Upozorite kolege ako je poruka stigla većem broju ljudi u Vašoj organizaciji.
Ipak ste kliknuli ili se prijavili?
To se može dogoditi svakome. Brza reakcija čini najveću razliku.
- Odmah promijenite lozinku, s uređaja kojem vjerujete, i to na svakom drugom mjestu gdje ste koristili istu lozinku.
- Uključite dvostupanjsku provjeru (lekcija 8.1).
- Provjerite ima li u Vašem poštanskom sandučiću tragova. Napadači koji uđu u poštanski sandučić često izrade filtar koji poštu preusmjerava ili skriva, ili promijene polje Odgovori u Vašem identitetu. Pogledajte u Postavke > Filteri, Postavke > Identiteti i u Odsutnost ima li ondje nečega što niste sami izradili.
- Jeste li upisali podatke za plaćanje? Odmah nazovite svoju banku.
- Šalje li Vaš poštanski sandučić odjednom spam? Prijavite to svom pružatelju usluga.
U praksi: ovako to funkcionira u webmailu
U webmailu pokažite mišem na poveznicu kako biste na dnu preglednika vidjeli stvarnu adresu. Pomoću Pojedinosti vidite adresu pošiljatelja, a na zaslonu za pisanje vidite kamo odlazi odgovor. Gumb Prijavi spam nalazi se iznad poruke.
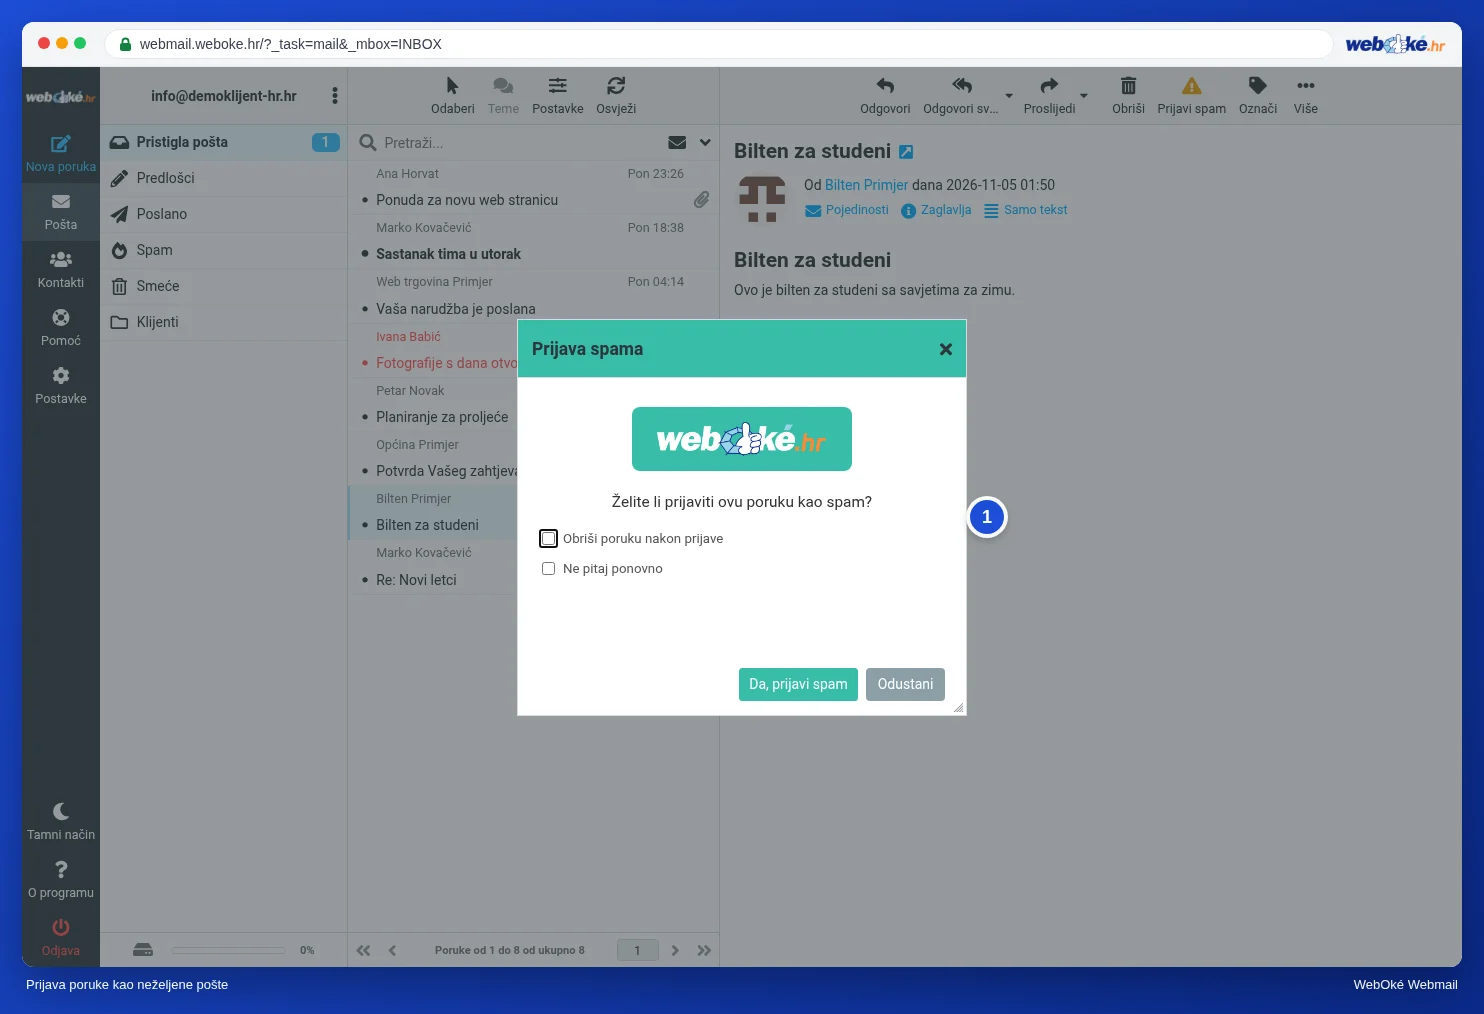
Na slici vidite prozor koji se pojavljuje kada kliknete Prijavi spam. Priručnik za Roundcube to opisuje u odjeljku Prijava spama gumbom Prijavi spam. U drugim webmail uslugama, poput Gmaila ili Outlook.com, to funkcionira slično: ondje se gumb zove, primjerice, Prijavi phishing ili Prijavi.
Sažetak
- Phishing se služi žurbom, prijetnjom, poveznicom na lažnu stranicu i pošiljateljem koji je gotovo točan.
- Tekst poveznice i stvarna poveznica razlikuju se: pokažite mišem ili dugo pritisnite na telefonu.
- Naziv domene čitajte zdesna nalijevo; sve što stoji ispred njega bira sam vlasnik te domene.
- Odgovori prema drugoj domeni i upozorenje o sumnjivim adresama znakovi su upozorenja; uspješna DMARC provjera ne dokazuje ništa o pouzdanosti.
- Ne klikajte, sami otvorite stranicu, prijavite; ako ste ipak kliknuli: promijenite lozinku i pregledajte svoje filtre i identitete.
Kviz
Zadatak
Zadatak A2.4: Analiza sumnjive poruke. Materijal phishing-1.eml nalazi se ispod ovog zadatka. Otvorite ga kao tekst (primjerice u programu Notepad ili TextEdit, a ne u svom programu za e-poštu) i pronađite zaglavlja From i Reply-To te adresu iza gumba u sadržaju (href). Upišite: stvarnu domenu pošiljatelja, domenu na koju gumb stvarno vodi, domenu polja Odgovori te odaberite vjerujete li poruci. Program uspoređuje Vaše odgovore s ključem odgovora i za svako pitanje pokazuje gdje ste to mogli pronaći u datoteci.
Daljnje čitanje
Gdje su navedeni koraci u webmailu, oni vrijede za webmail tvrtke WebOké; u drugim webmail uslugama to funkcionira slično.
- Roundcube Webmail 11.2: Prijava spama gumbom Prijavi spam
- Je li ova poruka zaista od WebOké? Kako prepoznati phishing i iskoristiti promotivni kod
- Prepoznavanje phishinga: kako pročitati poveznicu i pošiljatelja
- Preuzeta poštanska pretinac ili neželjena pošta s Vaše adrese: kako to riješiti
- Besplatan tečaj Sigurno poslovanje na internetu za poduzetnike 1.2: Phishing, prijevara s izvršnim direktorom i prijevara s fakturama
- Besplatan tečaj Sigurno poslovanje na internetu za poduzetnike 3.2: Čitanje domena i poveznica
- Besplatan tečaj Sigurno poslovanje na internetu za poduzetnike 3.5: Kliknuli ste: što sada?